

命中条件常用字段
我们支持的字段非常多,同时支持的比较方式也是非常多,通过丰富的匹配字段以及匹配方式,可以让我们的防护策略更加完善、精准。当然一般来讲,我们只需要掌握一些常用的即可。
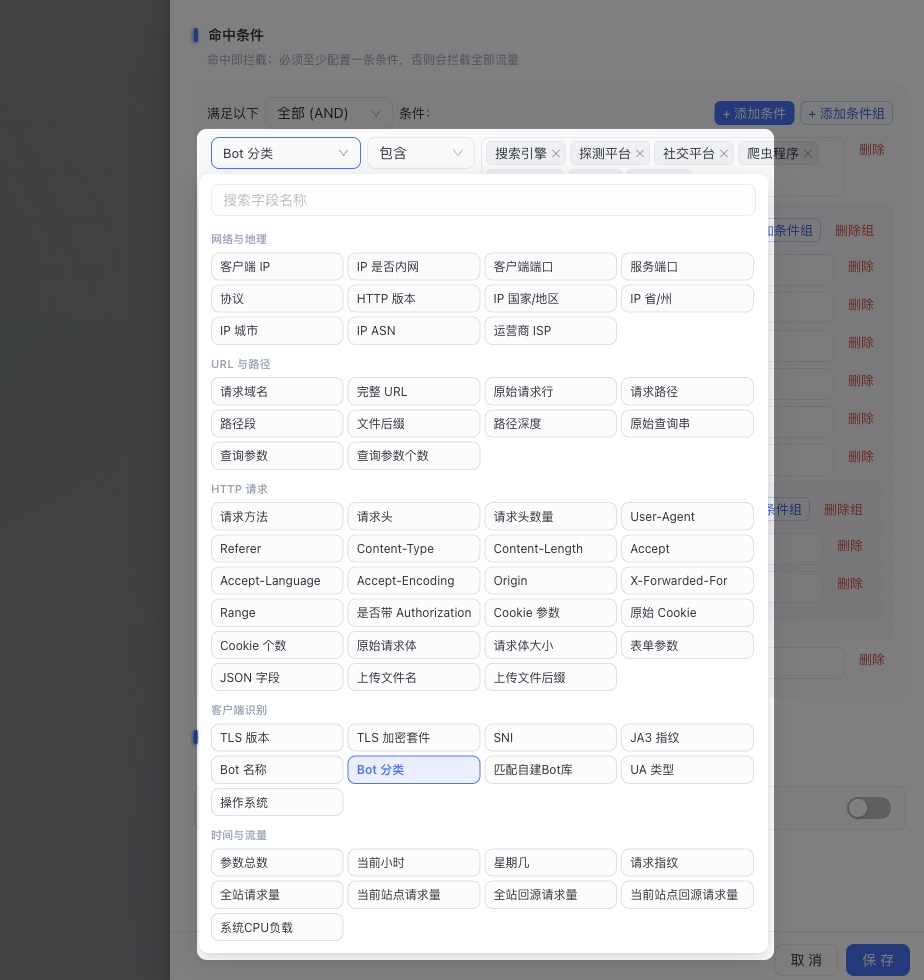
匹配方式
在面板里选:等于 / 包含 / 开头结尾 / 列表 / 网段 / IP 组 / 为空 等即可,更高级的用法,可以选择 正则匹配
需要「某个请求头、Cookie、查询参数、表单字段」时:先填参数名,再填要比较的值。
常用字段
| 你想判断什么 | 选什么 | 注意 |
|---|---|---|
| 访客 IP | 客户端 IP | 支持 IPv4 / IPv6;受站点「客户端 IP 获取方式」影响;有 CDN 必须先配对 |
| CDN / 代理节点 IP | 直连 IP | TCP 连接地址;有 CDN 时是边缘节点,与「客户端 IP」不是同一个 |
| 访问网址URL | 原始URL | 一般常用包含关键词或排除关键词 |
| GET / POST | 请求方法 | — |
| 访问的域名 | 请求域名 | — |
| 访问的路径 | 请求路径 | 后台、回调最常用 |
| 浏览器 / 工具标识 | User-Agent | 正则别太宽 |
| 某个请求头 | 请求头 + 参数名 | 例如缺 X-Api-Key |
| Referer / Cookie | Referer、Cookie | Cookie 要填参数名 |
| 国家 / 省 / 城市 | 地理字段 | 内网 IP 通常查不到 |
| 运营商 ASN | ASN | — |
| 是不是已知 Bot | Bot 名称 / 分类 / 是否已知 | Bot 库只识别,要拦还得写规则 |
| 上传文件名 / 后缀 | 上传相关字段 | 见下方「上传文件」 |
| 查询参数、表单、JSON 体 | 对应字段 + 参数名 | 按面板选项选 |
流量突增、CPU 过高等「窗口比较」类条件也能在面板里选,适合配合挑战;参数以面板提示为准。
上传文件
用来拦危险后缀或可疑文件名(例如 .php、双后缀)。只有已启用的规则真正用到这些字段时,引擎才会去解析上传表单;没有这类规则时,大文件上传不会为了扫文件名而把整包读进内存。
即便规则用了上传字段,也只看请求体靠前的一小段(表单头部里的文件名),不会把整份文件内容当文本去匹配。请求体原文 / JSON 规则同样只看前 64KB,大文件里的 SQL 注入若写在开头仍可命中。要限制「文件最大能传多大」,请到 系统设置 → 引擎 调请求体上限,而不是写上传字段条件。
常用匹配示例
1. 扫描器 UA(先观察)
- 自定义规则,动作选观察
- User-Agent 包含或匹配常见扫描器关键字
- 看日志一周,再决定拦截或挑战
2. 管理后台 + 非办公 IP
- 先建办公网 IP 组
- 条件:并且 → 路径以后台前缀开头 + IP 不属于该组
- 用观察或挑战,确认后再收紧
3. 放行搜索引擎、观察未知爬虫
- 白名单或例外:Bot 分类 = 搜索引擎(可再限路径)
- 规则观察:UA 家族为 bot,且「是否已知 Bot」为否
- 恶意分类再单独拦截
详见 放行合法爬虫。
4. 指定请求头缺失
- 字段选请求头,参数名填例如
X-Api-Key - 比较选「为空」或不存在
- 适合保护开放 API
5. 流量明显高于平时时加强验证
- 在规则或限速前置条件里选「站点流量」类比较
- 超限动作用滑动验证等
- 先观察阈值是否合理,再正式启用
空条件护栏(务必记住)
| 场景 | 要求 |
|---|---|
| 黑名单 | 必须有条件 |
| 例外「跳过全部」 | 必须有条件 |
| 限速 / 规则(非观察) | 必须有条件 |
| 白名单空条件 | 等于放行全部(需确认) |